
Schatten-KI im Unternehmen: Wie du Shadow AI erkennst und Risiken reduzierst

Ein Mitarbeiter im Bürgerbüro möchte einen Antrag schneller bearbeiten. Dafür kopiert er eine E-Mail mit Namen, Anschrift und Aktenzeichen in sein privates KI-Tool und lässt sich den Sachverhalt zusammenfassen. Was er dabei übersieht: Die sensiblen Bürgerdaten landen bei einem externen Dienst, den weder IT noch Datenschutz geprüft haben.
Solche Situationen sind typisch für Schatten-KI. Beschäftigte wollen effizienter arbeiten, nutzen dafür aber nicht freigegebene KI-Anwendungen, oft ohne sich der Risiken bewusst zu sein.
Wie verbreitet ist Schatten-KI in deinem Unternehmen? Welche Gefahren entstehen und wie lässt sich der KI-Einsatz sicher gestalten? Dieser Ratgeber liefert Antworten und konkrete Handlungsempfehlungen.
Was ist Schatten-KI (Shadow AI)?
Schatten-KI (englisch: Shadow AI) bezeichnet KI-Anwendungen und KI-Funktionen, die Beschäftigte für berufliche Aufgaben nutzen, ohne dass sie im Unternehmen freigegeben, geprüft oder gesteuert werden.
Wichtig ist die Abgrenzung: Ein öffentlich verfügbarer KI-Dienst ist nicht automatisch Schatten-KI. Entscheidend ist, ob sein konkreter Einsatz im Unternehmen abgestimmt ist. Nutzt jemand einen freigegebenen Dienst im vereinbarten Rahmen, ist das geregelte KI-Nutzung. Lädt dieselbe Person über ihren privaten Account einen Vertragsentwurf hoch, ist es Schatten-KI.
Schatten-KI und Schatten-IT: Was ist der Unterschied?
Schatten-IT ist der Oberbegriff für Anwendungen, Geräte und Cloud-Dienste, die ohne Wissen oder Freigabe der IT genutzt werden. Bei KI kommen allerdings Risiken hinzu, die klassische Schatten-IT nicht kennt:
Welche Formen von Schatten-KI gibt es?
Schatten-KI beginnt nicht erst beim bekannten Chat-Fenster im Browser. Typisch sind vier Formen:
- Private KI-Accounts für Arbeitsaufgaben: Texte formulieren, Dokumente zusammenfassen, Tabellen auswerten, Code prüfen.
- KI-Erweiterungen im Browser: Plug-ins, die Webseiten, E-Mails oder Dokumente zusammenfassen und dafür Lesezugriff auf Inhalte benötigen.
- KI-Funktionen in bestehender Software: Viele Anwendungen erhalten per Update KI-Assistenten. Die Software ist freigegeben, die neue KI-Funktion oft nicht geprüft.
- Selbst angebundene KI-Schnittstellen und KI-Agenten: Fachbereiche verbinden KI-Dienste per API oder Automatisierungstool mit Unternehmenssystemen, etwa mit dem Postfach oder dem CRM.

Wie verbreitet ist Schatten-KI in deutschen Unternehmen?
Laut Bitkom gehen 4 von 10 Unternehmen davon aus, dass ihre Beschäftigten private KI-Tools im Job nutzen. Fragt man die Beschäftigten selbst, setzen laut IW 29,1 % der beruflichen KI-Nutzenden Tools ein, die ihr Arbeitgeber nicht bereitstellt.
Die beiden Erhebungen schauen aus zwei Richtungen auf das Thema: Der Digitalverband Bitkom hat 2025 Unternehmen befragt, das Institut der deutschen Wirtschaft (IW) 2026 Beschäftigte.
In 8 % der Unternehmen ist die Nutzung privater KI-Tools weit verbreitet (2024: 4 %), in 17 % gibt es Einzelfälle (2024: 13 %). Weitere 17 % wissen es nicht sicher, gehen aber davon aus. 29 % sind sich sicher, dass keine privaten KI-Tools genutzt werden (2024: 37 %).
Laut der IW-Befragung kommt Schatten-KI in allen Unternehmensgrößen und auf allen Hierarchieebenen vor. Besonders verbreitet ist sie bei Beschäftigten unter 30 Jahren (38,4 %) und bei Führungskräften (34,6 %).
Der Anteil sinkt mit der Betriebsgröße: In Betrieben mit weniger als 50 Beschäftigten sind es 33,5 %, in Unternehmen ab 250 Beschäftigten 25,5 %.
Die beiden Studien sind methodisch nicht direkt vergleichbar. Zusammen deuten sie aber darauf hin, dass ein Teil der Unternehmen, die private KI-Nutzung bei sich ausschließen, die Lage unterschätzt.
„Die Unternehmen sollten KI-Wildwuchs vermeiden und der Entwicklung einer Schatten-KI vorbeugen. Dazu müssen sie klare Regeln für den KI-Einsatz aufstellen und ihren Beschäftigten KI-Technologien zur Verfügung stellen.“
Warum nutzen Mitarbeitende nicht freigegebene KI-Tools?
Meist, weil es schneller geht und eine geprüfte Alternative fehlt. Schatten-KI zeigt vor allem, wo Bedarf und Bereitstellung auseinanderliegen.
Wie beim Mitarbeiter im Bürgerbüro aus der Einleitung steckt hinter Schatten-KI selten böse Absicht. Häufig möchten Beschäftigte ihre Aufgaben schneller und einfacher erledigen. Die häufigsten Gründe:
- Zeitdruck: KI erledigt Routineaufgaben in Minuten, für die sonst eine Stunde draufgeht.
- Keine passende Alternative: Es gibt im Unternehmen keine freigegebene KI-Lösung oder sie deckt die konkrete Aufgabe nicht ab.
- Langsame oder unbekannte Freigabewege: Wer nicht weiß, wen er fragen soll, oder wochenlang auf eine Antwort wartet, sucht sich eine eigene Lösung.
- Unklare Regeln: Wenn niemand sagt, was erlaubt ist, gilt im Zweifel das, was funktioniert.
- Gewohnheit: Wer privat täglich mit KI arbeitet, nimmt das Werkzeug mit in den Job.
- Unterschätzte Risiken: Viele wissen nicht, was mit eingegebenen Daten passiert.
Laut IW nutzen 44,5 % der Beschäftigten Schatten-KI, wenn sie ein starkes Engagement ihres Arbeitgebers für KI-Kompetenz wahrnehmen. Ohne dieses Engagement sind es 21,3 %. Das zeigt: Schulungen allein reichen nicht. Wer KI nutzen möchte, braucht auch freigegebene Tools und klare Regeln. Ein Zusammenhang bedeutet dabei nicht, dass Schulungen Schatten-KI verursachen.
Welche Risiken entstehen durch Schatten-KI?
Schatten-KI gefährdet personenbezogene Daten, Geschäftsgeheimnisse und die Kontrolle über Datenflüsse. Dazu kommen fehlerhafte Ergebnisse und, bei KI-Agenten, ungeprüfte Aktionen.
Die Risiken überschneiden sich, landen aber auf unterschiedlichen Schreibtischen: beim Datenschutz, bei der Geschäftsführung, bei IT und Security und im Fachbereich, der mit den Ergebnissen arbeitet.
Personenbezogene Daten landen bei ungeprüften KI-Diensten
Gibt jemand Kundendaten, Bewerbungsunterlagen oder Informationen über Kolleginnen und Kollegen in einen KI-Dienst ein, ist das eine Verarbeitung personenbezogener Daten nach DSGVO. Dafür braucht dein Unternehmen eine Rechtsgrundlage, einen festgelegten Zweck und bei externen Dienstleistern in der Regel einen Vertrag zur Auftragsverarbeitung. Bei Anbietern außerhalb der EU kommen die Regeln für Drittlandübermittlungen hinzu.
Bei Schatten-KI ist all das ungeklärt. Das bedeutet nicht, dass jede Eingabe personenbezogener Daten in einen KI-Dienst automatisch unzulässig ist. Es bedeutet aber, dass niemand geprüft hat, ob sie zulässig ist. Eine gute Grundlage für diese Prüfung bietet die Orientierungshilfe „Künstliche Intelligenz und Datenschutz“ der Datenschutzkonferenz.
Vertrauliche Unternehmensinformationen gelangen nach außen
Nicht jede heikle Information ist personenbezogen. Kritisch sind auch:
- Angebote, Margen und interne Kalkulationen
- Verträge und Verhandlungsstände
- Quellcode und Architekturinformationen
- Strategiepapiere und Planungen
- Zugangsdaten und API-Schlüssel, die versehentlich in kopierten Texten stehen
Das NCSC weist darauf hin, dass Informationen, die in KI-Dienste für Privatnutzer übertragen werden, gespeichert, aufbewahrt oder zur Verbesserung des Dienstes genutzt werden können, sofern keine entsprechenden Datenschutzeinstellungen greifen. Das Unternehmen verliert damit die Sicht auf diese Informationen und die Kontrolle über sie.
KI-Tools erhalten unkontrollierten Zugriff auf Unternehmensdaten
KI-Tools brauchen nicht zwingend einen Datei-Upload, um an Informationen zu kommen. Eine Browser-Erweiterung mit Lesezugriff, ein per Login verbundener Cloud-Speicher oder eine Freigabe auf das Postfach genügen. Solche Berechtigungen bleiben oft bestehen, auch wenn das Tool längst nicht mehr genutzt wird. Je weitreichender die Rechte, desto größer der mögliche Schaden.
Falsche KI-Antworten führen zu Fehlentscheidungen
Riskant ist auch, was zurückkommt. KI-Modelle können Quellen erfinden, Zahlen falsch wiedergeben oder Vertragsinhalte unzutreffend zusammenfassen. Landet ein solches Ergebnis ungeprüft in einem Angebot oder einer Kundenantwort, wird aus einem Textfehler schnell eine unbeabsichtigte Zusage.
KI-Agenten führen Aktionen ohne ausreichende Kontrolle aus
Ein Agent versendet über Schnittstellen zum Beispiel E-Mails, legt Tickets an oder ändert Datensätze. Das NCSC warnt, dass KI-Agenten kritische Schwachstellen haben können. Nutzt ein Angreifer eine solche Schwachstelle aus, erhält er Zugriff auf dieselben Daten, Dienste und Rechte, die der Agent rechtmäßig besitzt. Bindet jemand einen Agenten ohne Prüfung an Unternehmenssysteme an, entsteht diese Angriffsfläche.
Wie erkennst du Schatten-KI im Unternehmen?
Am besten mit zwei Hebeln: Bedarf offen erfragen und technische Sichtbarkeit schaffen. Beides zusammen ergibt ein realistisches Bild.
Das NCSC bringt es auf eine einfache Formel: Was du nicht kennst, kannst du nicht steuern. Kennen heißt hier vor allem, zu verstehen, für welche Aufgaben deine Teams KI brauchen.
Bedarf erheben statt Verstöße suchen
Eine kurze, niedrigschwellige Umfrage liefert, was keine technische Auswertung zeigen kann: den Bedarf hinter der Nutzung.

- Für welche beruflichen Aufgaben nutzt du bereits KI?
- Welche Anwendungen oder KI-Funktionen setzt du dafür ein?
- Welche Informationen brauchst du dabei?
- Welche Aufgaben möchtest du mit einer KI-Lösung erledigen?
- Fehlt ein Tool, eine Anleitung, eine Freigabe oder eine Ansprechperson?
Erkläre vorab transparent, wofür die Ergebnisse genutzt werden. Eine anonyme Befragung kann die Offenheit erhöhen, ersetzt aber nicht das Gespräch mit den Fachbereichen.
Technische Sichtbarkeit schaffen
Ergänzend zur Umfrage helfen technische Ansätze, die in vielen Unternehmen bereits teilweise vorhanden sind:

- SaaS- und Cloud-Inventar: Welche Anwendungen sind registriert, welche nutzen KI-Funktionen?
- App-Integrationen und OAuth-Freigaben: Welche Tools haben Zugriff auf Postfächer, Kalender oder Cloud-Speicher?
- Cloud-App-Erkennung und Web-Telemetrie: Welche KI-Dienste werden aus dem Unternehmensnetz aufgerufen?
- Data Loss Prevention (DLP): Werden sensible Inhalte in Webformulare kopiert oder hochgeladen?
- Browser- und Endgeräteverwaltung: Welche Erweiterungen sind auf verwalteten Geräten installiert?
Technische Erkennung hat Grenzen: Private Geräte und mobile Netze bleiben oft unsichtbar. Werden Beschäftigtendaten ausgewertet, müssen Datenschutz, Transparenz und Erforderlichkeit geprüft werden. Nach § 87 Abs. 1 Nr. 6 BetrVG kann zudem eine Mitbestimmungspflicht bestehen. Binde Datenschutz und gegebenenfalls den Betriebsrat frühzeitig ein.
Verdacht auf Datenabfluss: So gehst du vor
Nicht jede Auffälligkeit ist ein Sicherheitsvorfall. Unterscheide drei Stufen: einen Risikohinweis (etwa eine DLP-Warnung), eine auffällige Aktivität (etwa eine unbekannte KI-Integration mit weitreichenden Rechten) und einen bestätigten Vorfall (sensible Daten sind nachweislich abgeflossen). Eine sinnvolle Reihenfolge:

- Hinweis aufnehmen, ohne vorschnell zu bewerten
- Prüfen, welche Daten und Systeme betroffen sind
- Zuständige IT- oder Security-Stelle einbinden
- Zugänge und Berechtigungen bei Bedarf begrenzen
- Vorgang dokumentieren
- Klären, ob Melde- oder Benachrichtigungspflichten bestehen
Eine Meldepflicht entsteht nicht bei jedem KI-Vorfall automatisch. Ob sie besteht, hängt von den betroffenen Daten und dem Risiko für die betroffenen Personen ab.
Wie reduzierst du Schatten-KI wirksam?
Mit sechs Bausteinen, die aufeinander aufbauen: Inventar anlegen, Regeln setzen, schnell freigeben, geprüfte KI bereitstellen, Kompetenz fördern, technisch absichern.
1. Ergebnisse in einem KI-Inventar bündeln
Führe die Ergebnisse aus Umfrage und technischer Bestandsaufnahme in einem KI-Inventar zusammen. Für jede Anwendung hältst du fest:

- wofür sie genutzt wird und von wem
- welche Daten dabei verarbeitet werden
- ob sie freigegeben, in Prüfung oder nicht freigegeben ist
- wer fachlich und technisch verantwortlich ist
Das Inventar ist die Grundlage für alle weiteren Schritte und hilft dir zugleich, den Überblick über die KI-Systeme zu behalten, die dein Unternehmen im Sinne der KI-Verordnung betreibt.
2. Verständliche Nutzungsregeln festlegen
Eine KI-Richtlinie muss nicht lang sein, aber konkret. Mindestens sollte sie beantworten:

- Welche KI-Anwendungen sind für welche Zwecke freigegeben?
- Welche Informationen dürfen nur in freigegebenen KI-Anwendungen verarbeitet werden?
- Wie werden KI-Ergebnisse geprüft, bevor sie weiterverwendet werden?
- Welche Aktionen darf eine KI nicht ohne zusätzliche Freigabe ausführen?
- Wer entscheidet über neue Anwendungen?
- An wen wendest du dich bei Fragen oder wenn etwas schiefgegangen ist?
Klare Regeln müssen nicht kompliziert sein: Sensible Unternehmensdaten gehören nur in dafür freigegebene KI-Anwendungen, vertrauliche Informationen nicht in öffentliche KI-Dienste. KI-Ergebnisse müssen vor der externen Verwendung geprüft und neue KI-Tools vor dem Einsatz mit Unternehmensdaten freigegeben werden.
3. Einen schnellen Freigabeprozess etablieren
Ein langsamer Freigabeweg erzeugt neue Schatten-KI. Ein schlanker Prozess kann so aussehen:

- Anwendungsfall melden (kurzes Formular statt langem Antrag)
- Einsatzzweck beschreiben: Welche Aufgabe soll die KI übernehmen?
- Daten und Zugriffe prüfen: Welche Informationen und Systeme sind betroffen?
- Verantwortliche beteiligen: Fachbereich, IT, Informationssicherheit, Datenschutz
- Freigabe und Nutzungsgrenzen dokumentieren und im KI-Inventar ergänzen
Lege außerdem fest, bis wann Anfragende eine Rückmeldung bekommen, und benenne für jede beteiligte Stelle eine feste Ansprechperson. So weiß jede und jeder, wohin mit einer neuen Idee und wie lange es dauert.
4. Geprüfte KI bereitstellen

Das ist der zentrale Hebel. Wer Schatten-KI reduzieren will, muss Beschäftigten geprüfte KI-Lösungen zur Verfügung stellen.
Gerade in regulierten Branchen kommen KI-Dienste über private Accounts für Arbeitsprozesse mit Kunden- oder Unternehmensdaten nicht infrage. Gebraucht wird dann eine Unternehmens-KI, bei der klar geregelt ist, wo Daten verarbeitet werden, welches Wissen die KI nutzen darf und wer was sehen darf.

5. KI-Kompetenz fördern
Schulungen wirken dann, wenn Beschäftigte danach wissen, was sie bei einer konkreten Aufgabe tun dürfen und wen sie fragen können. Abstrakte Risikolisten helfen wenig. Geeignete Formate:
- kurzes Modul im Onboarding neuer Mitarbeitender
- Workshops mit Aufgaben aus dem eigenen Arbeitsalltag
- regelmäßige Kurzimpulse im Intranet, etwa zu neuen freigegebenen Funktionen
- teambezogene Schulungen für Bereiche mit sensiblen Daten wie Vertrieb, Kundenservice oder HR
Wie der IW-Befund zeigt, sollte Kompetenzaufbau immer zusammen mit einem geprüften Angebot erfolgen. Sonst förderst du die Nachfrage, ohne sie bedienen zu können.
Seit Februar 2025 müssen Anbieter und Betreiber von KI-Systemen die KI-Kompetenz ihrer Beschäftigten fördern. Das gilt auch für Unternehmen, die KI im Arbeitsalltag einsetzen. Seit der Neufassung im Juli 2026 müssen sie entsprechende Maßnahmen unterstützen, aber kein individuelles Kompetenzniveau garantieren. Feste Schulungsformate oder Zertifikate sind nicht vorgeschrieben.
6. Technische Leitplanken setzen und eine offene Fehlerkultur pflegen
Regeln, Angebot und Technik schließen unterschiedliche Lücken: Die Richtlinie sagt, was gilt. Das freigegebene Angebot macht es leicht, sich daran zu halten. Technische Leitplanken greifen dort, wo trotzdem etwas danebengeht. Sinnvoll sind:
- den Zugriff auf ausdrücklich nicht freigegebene KI-Dienste sperren, wenn es ein freigegebenes Angebot gibt
- DLP-Regeln für klar definierte Datenklassen
- Rollen und Rechte so vergeben, dass KI-Anwendungen nur auf das Nötige zugreifen
- Integrationen und OAuth-Freigaben begrenzen und regelmäßig prüfen
- Protokollierung, um Auffälligkeiten nachvollziehen zu können
Genauso wichtig ist die Kultur: Wer fragt, ob ein Tool erlaubt ist, sollte dafür nicht als Regelbrecher gelten. Und wer versehentlich Daten in einen falschen Dienst eingegeben hat, sollte das schnell melden können. Je früher ein Fehler bekannt ist, desto besser lässt sich der Schaden begrenzen.
Von Schatten-KI zu kontrollierter Unternehmens-KI: Was bei KI-Agenten zusätzlich zählt
Wer Schatten-KI reduziert, schafft die Grundlage. Für KI-Chatbots und KI-Agenten musst du zusätzlich Wissenszugriff, Antworten und Aktionen steuern.
Sobald KI mit Unternehmenswissen arbeitet oder Aktionen auslöst, reicht eine Toolfreigabe nicht mehr aus. Dann kommen vier Anforderungen hinzu:
- Toolfreigabe und Datenfreigabe trennen. Für jeden Einsatzzweck ist zu klären, welche Informationen verarbeitet werden dürfen.
- Zugriffsrechte auch für die KI durchsetzen. Die bestehenden Rollen und Rechte müssen technisch bis in die KI durchgreifen, damit sie nur Inhalte nutzt, die die anfragende Person selbst sehen darf.
- Ein KI-Agent mit Systemaktionen braucht Handlungsgrenzen. Festgelegt werden muss, welche Aktionen er ausführen darf, wann ein Mensch zustimmt und wie sich jede Aktion nachvollziehen lässt.
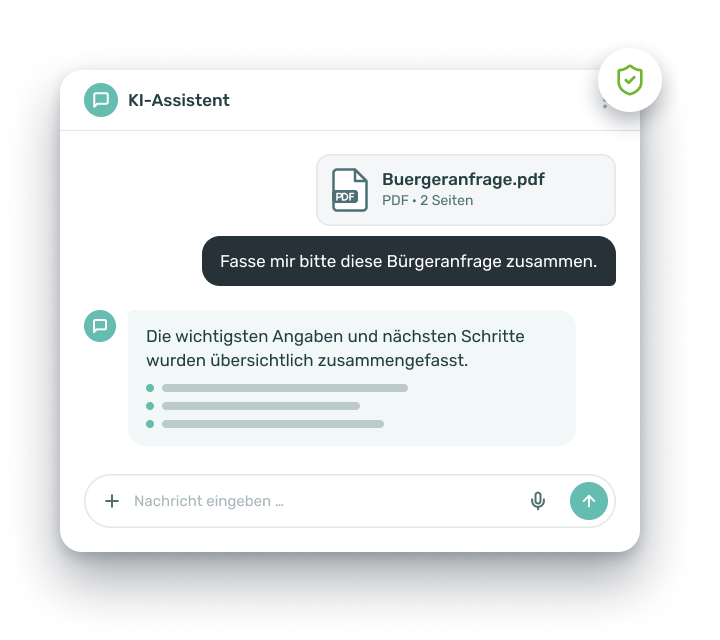
Für Anwendungsfälle wie im Bürgerbüro braucht es eine KI-Lösung, die Beschäftigte im Arbeitsalltag unterstützt und gleichzeitig klare Grenzen für den Umgang mit sensiblen Informationen setzt. Mit DialogBits lassen sich KI-Agenten auf Basis freigegebener Wissensquellen bereitstellen und über Schnittstellen mit bestehenden Systemen verbinden. Unternehmen und Verwaltungen legen fest, welche Informationen ein KI-Agent nutzen darf, wie seine Antworten gesteuert werden und welche Aktionen er ausführen kann. So entsteht eine kontrollierte Alternative zu privaten KI-Tools. Mehr zum Umgang mit Daten erfährst du auf unserer Seite Datenschutz und DSGVO.

Diese vier Ebenen schaffen die Grundlage dafür, KI im Arbeitsalltag sicher einzusetzen, ohne ihre Möglichkeiten unnötig einzuschränken. Denn entscheidend ist nicht, ob Beschäftigte KI nutzen, sondern unter welchen Bedingungen.
„Schatten-KI zeigt dir, wo deine Leute schon weiter sind als deine Prozesse. Ein Verbot holt die Prozesse nicht ein. Eine leistungsfähige KI, bei der du festlegst, auf welches Wissen sie zugreift und was sie tun darf, schon.“



Deine Mitarbeitenden nutzen längst KI. Die Frage ist nur, mit wessen Account?
Personenbezogene Daten, vertrauliche Dokumente und internes Wissen sicher mit KI nutzen.: Mit DialogBits behältst du die Kontrolle über Datenverarbeitung, Wissenszugriffe und Berechtigungen.
Häufig gestellte Fragen zu diesem Beitrag
Grundsätzlich ja, ein generelles gesetzliches Verbot gibt es nicht. Ob und welche KI-Tools du beruflich nutzen darfst, entscheidet dein Arbeitgeber, idealerweise in einer KI-Richtlinie. Unabhängig davon gelten Datenschutz und Geheimhaltungspflichten: Kunden- und Personaldaten oder vertrauliche Unternehmensinformationen gehören nur in KI-Anwendungen, die dein Unternehmen dafür geprüft und freigegeben hat.
Die wichtigsten Regelwerke sind die DSGVO, die KI-Verordnung der EU, das Geschäftsgeheimnisgesetz und bei Beschäftigten das Betriebsverfassungsgesetz. Die DSGVO greift, sobald personenbezogene Daten verarbeitet werden. Die KI-Verordnung verpflichtet Unternehmen, die KI einsetzen, unter anderem dazu, die KI-Kompetenz ihres Personals zu fördern, und knüpft je nach Risiko weitere Pflichten an. Das Geschäftsgeheimnisgesetz schützt Informationen nur, wenn angemessene Geheimhaltungsmaßnahmen bestehen; unkontrollierte Eingaben in KI-Tools können diesen Schutz schwächen. Gibt es einen Betriebsrat, bestimmt er bei technischen Systemen mit, die Verhalten oder Leistung von Beschäftigten überwachen können (§ 87 Abs. 1 Nr. 6 BetrVG).
Eine ausdrückliche gesetzliche Pflicht, eine KI-Richtlinie zu erstellen, gibt es nicht. Sinnvoll ist sie trotzdem: Sie legt verbindlich fest, welche Tools und Daten erlaubt sind, unterstützt die Maßnahmen zur KI-Kompetenz nach Art. 4 der KI-Verordnung und hilft dir zu belegen, dass dein Unternehmen den Datenschutz beim KI-Einsatz organisiert hat.
Ja. Art. 4 der KI-Verordnung verpflichtet Anbieter und Betreiber von KI-Systemen seit dem 2. Februar 2025, Maßnahmen zur KI-Kompetenz ihres Personals zu ergreifen. Betreiber ist bereits ein Unternehmen, dessen Beschäftigte KI-Systeme beruflich nutzen. Seit der Neufassung durch die Verordnung (EU) 2026/1744, in Kraft seit 27. Juli 2026, müssen Unternehmen Maßnahmen ergreifen, die die Entwicklung dieser Kompetenz unterstützen. Ein bestimmtes Niveau oder ein Zertifikat ist nicht vorgeschrieben.
Nein. Eine Richtlinie schafft Klarheit, verhindert aber technisch keinen Datenabfluss und ersetzt kein geprüftes KI-Angebot. Wirksam wird sie erst im Zusammenspiel mit einem schnellen Freigabeprozess, bereitgestellten KI-Lösungen, Schulungen und technischen Leitplanken.
Markus verbindet mathematische Präzision mit praxisnaher KI-Strategie für regulierte Branchen.
Mitentwickler des S-KIPilots – dem KI-Assistenten der Sparkassen
Heute unterstützt der S-KIPilot über 200.000 Mitarbeitende der Sparkassen-Finanzgruppe im Arbeitsalltag – Markus hat ihn von der Konzeption bis zum produktiven Einsatz mitentwickelt.
Mathematiker mit Blick fürs Machbare
Als Mathematiker und Informatiker übersetzt Markus komplexe KI-Architekturen in Lösungen, die im Alltag regulierter Unternehmen funktionieren.
Tänzer mit Taktgefühl
Wenn er nicht gerade an KI-Architekturen tüftelt, sucht Markus den Ausgleich mit seiner Frau auf dem Tanzparkett.


Web Computing GmbH
Ein Unternehmen der Sparkassen-Finanzgruppe
Wilhelm-Schickard-Straße 10
48149 Münster


